不正アクセス被害の発表が相次いでいて、不安に感じる方も多いと思います。連日多くの会社から発表がありますが、皆さんが利用しているサービスやシステムも1つは含まれているのではないでしょうか。
当面この傾向が続くことを考えると、自分の個人情報はある程度漏えいしていてアンダーグラウンドで出回っている前提で考えるべきと思います。
「氏名」「住所」「電話番号」「メールアドレス」「生年月日」あたりは現実的になってきました。
韓国では複数の金融機関で不正アクセスが発覚していますが、さらに資産などの情報も紐づいてくると、特定の攻撃で標的になる可能性が出てきて脅威に感じます。
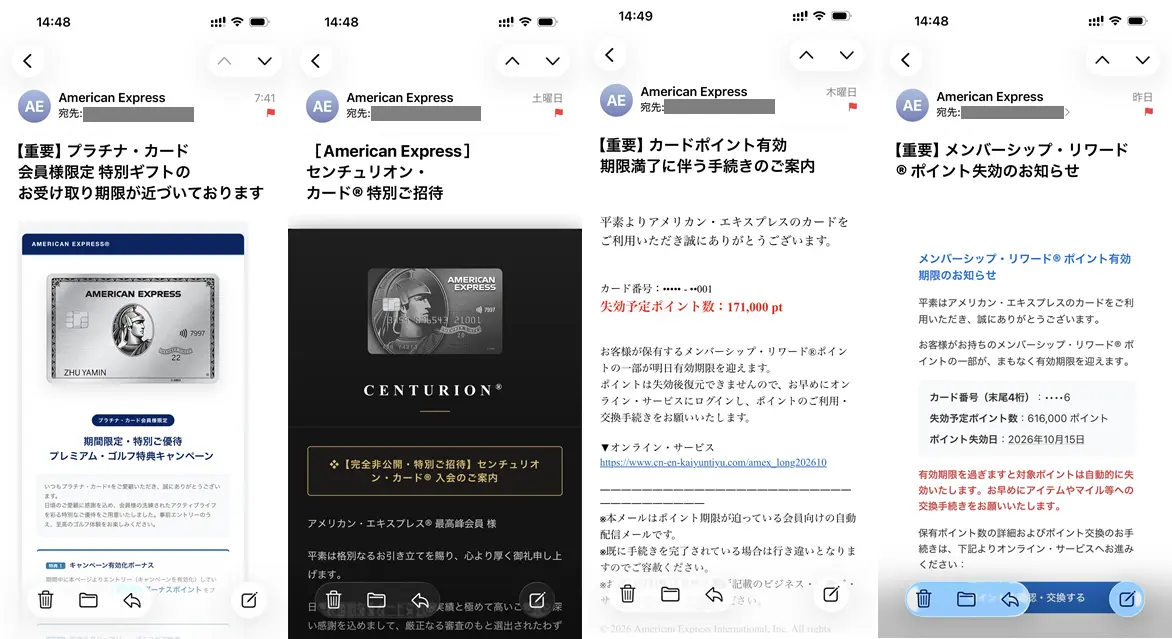
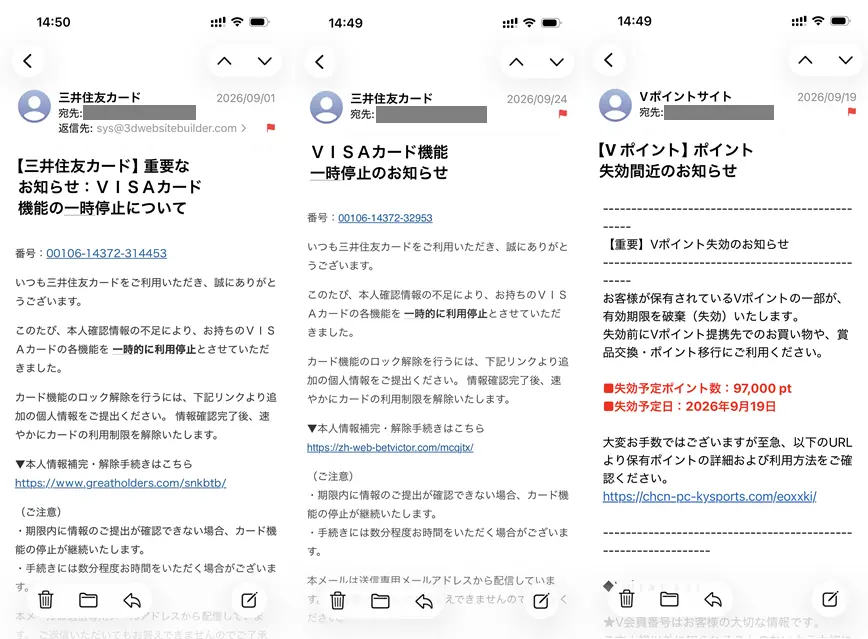
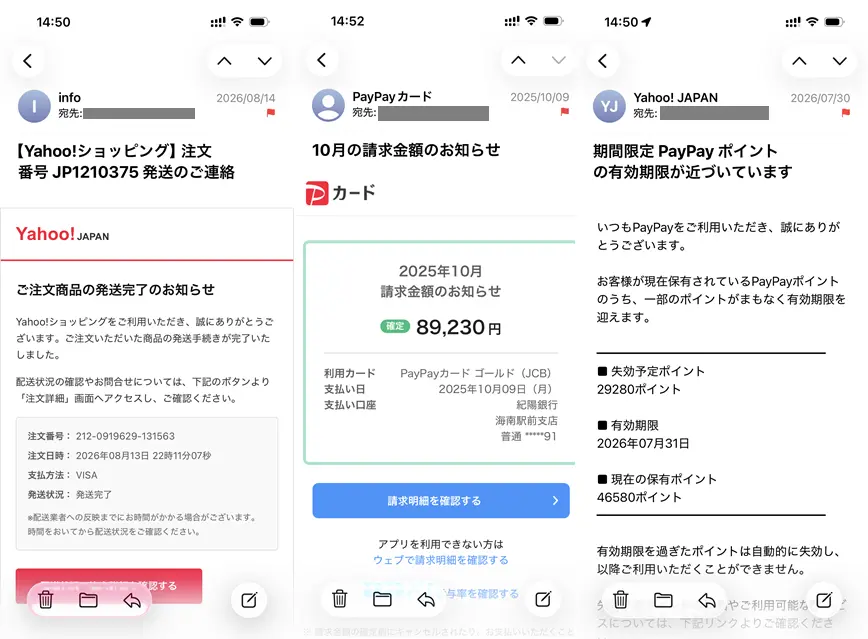
そんなことを気にしながら、ここ1年で自分のところに届いているフィッシングメールのパターンを分類してみました。特に普段メールフィルタ等によって見る機会が少ない人の参考になればと思います。
以降はすべてフィッシングメールで、iPhone上で表示した画面です。
偽American Express
偽三井住友・Vポイント
偽Yahoo!・PayPay
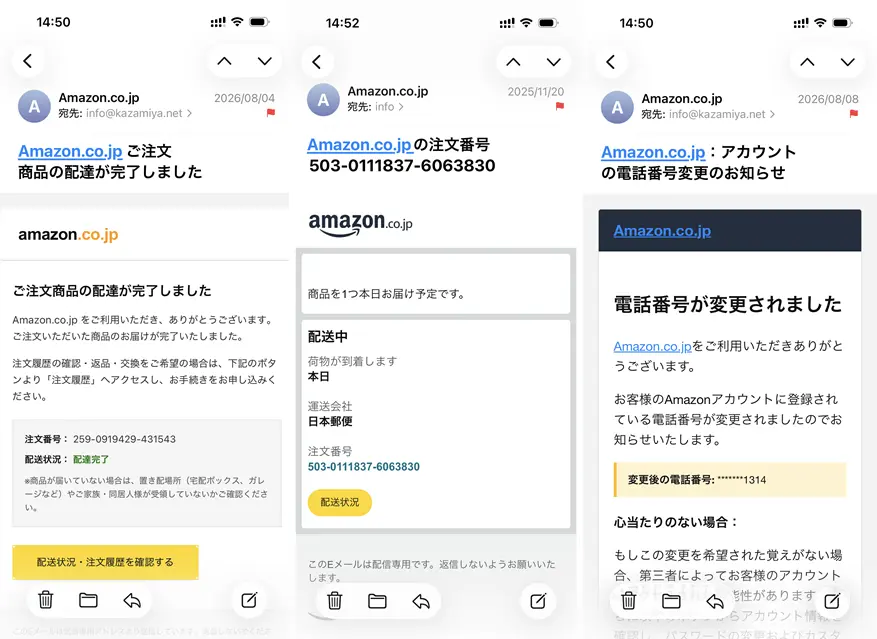
偽Amazon
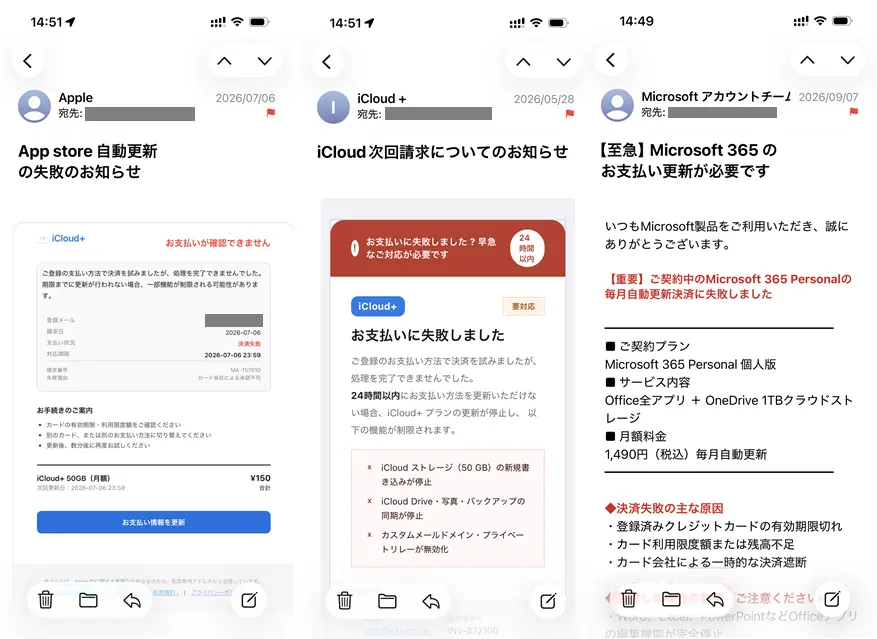
偽Apple・Microsoft
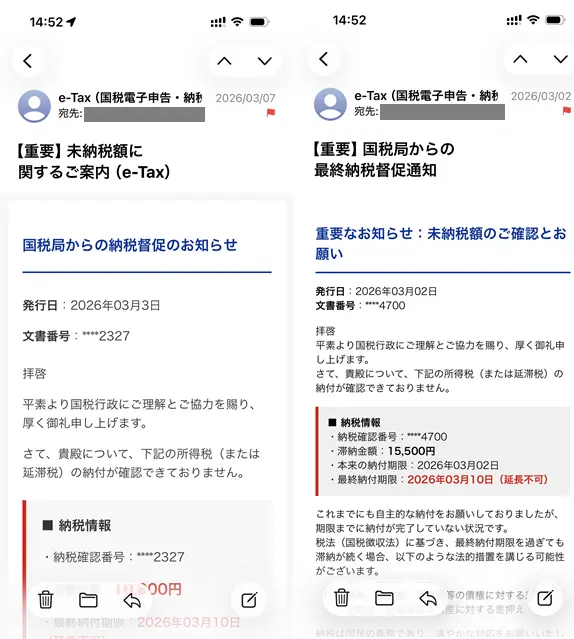
偽国税局(e-Tax)
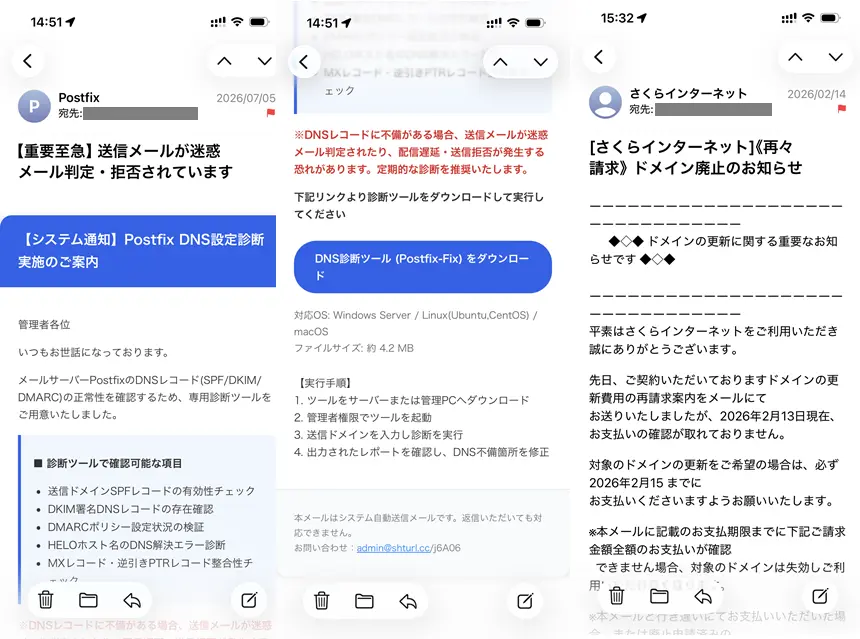
偽メール配信・ドメイン
こちらはレアかもしれませんがサーバ管理者を狙ったメールです。
おわりに
現状は主にサブ用のメールアドレスに届いています。少し不安なサービスを登録する際に使っていましたが、いつの間にかフィッシングメールが多数届くようになりました。
届くメール本文はそれっぽいものの、汎用的な情報しか含まれていません。リンク先も不審なドメインなので、気をつけていればフィッシングメールと気づけます。リンクをクリックしてフィッシングサイトにアクセスしても、その先でパスワードやクレジットカード情報などを入力しない限り実害はありません。
ただ、今後正しい個人情報が盛り込まれた状態で的確に届くようになると、ひっかかってしまう可能性は0ではないように感じています。自衛手段はリンク・アクセス先が正規かを毎回チェックするくらいしか思いつきません。
今後の動向に変化があればまた取り上げたいと思います。
参考になりましたらクリックしていただけると嬉しいです。
