前回はメールアドレスについて考えましたが、今回は電話番号の漏えいを踏まえて知っておきたいこと、適切に管理する方法を紹介します。
攻撃手法について
電話番号を狙った攻撃手法としては以下が知られています。
- フィッシング(スミッシング・ビッシング)
- SIMスワップ
フィッシングはSMSの場合にスミッシング、音声の場合にビッシングと区別して呼ばれることもあります。これまでも送られてきていましたが、今後他の情報と組み合わせた内容で送られてくると騙される可能性が上がるように思います。
とは言っても知らないところからの連絡に対してアクションしなければ、基本的に問題はありません。
SIMスワップは、攻撃者がターゲットの個人情報を悪用してSIMカードを再発行するなどして電話番号を乗っ取る手法です。SIMハイジャックとも呼ばれていてこちらの方がわかりやすいと思いますが、SIMスワップの方が定着しています。
実店舗やオンライン窓口で本人になりすまして手続きを行う、契約しているキャリアの会員サイトに不正アクセスして再発行を試みる、といった手口が知られています。
個人的にはこれまで実際にSIMスワップ被害を受けたという方に会ったことはないのですが、警察庁の発表によると2022年には数十件の被害が確認されています。
- SIMスワップに係る不正送金発生状況(P.11)(キャッシュレス社会の安全・安心の確保に向けた検討会報告書 | 警察庁)
以前よりも本人確認(KYC)の手続きが厳しくなる方向で法改正が進んでいるため、「氏名」「住所」「生年月日」「電話番号」の情報があっても容易にSIMカードの再発行はできないはずです。それでも会員サイトに不正アクセスされたり、なりすましのテクニックや偽の本人確認書類の精度次第では、成立する余地はあるように感じます。
個人でできる対策
個人レベルで対策できることとしては、以下あたりかなと思います。
- 会員サイトの設定見直し
- 予備電話番号の取得
現状の国内の主要なキャリアを含めて図にしてみました。
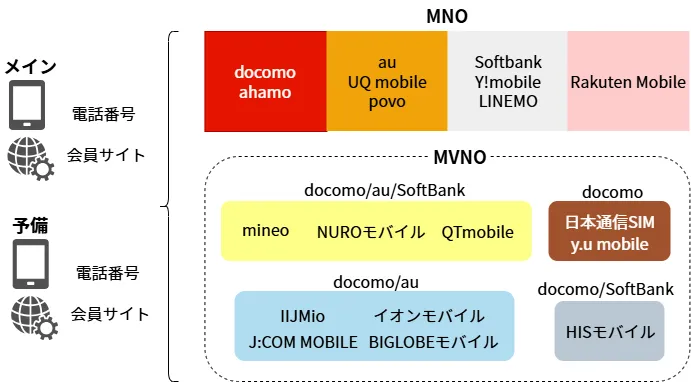
会員サイトでは契約内容の確認、変更などの操作ができるため、認証設定を強固にすべきです。
実店舗やオンライン窓口で本人になりすましてSIMを再発行されてしまうことは、自身では防ぎようがありませんが、再発行後は対象の電話番号が突然使えなくなるため、予備の電話番号で復旧・対処が進められる状態にしておくのが良いと考えます。
以降、会員サイトと予備電話番号について掘り下げます。
キャリア判定と会員サイトの特定
携帯電話番号が漏えいしている場合、4大キャリア(NTTドコモ、KDDI、ソフトバンク、楽天モバイル)の情報も漏れていることになります。電話をかけた時の呼び出し音で判別できますし、電話番号からキャリアを判定するサービスもあります。
キャリア情報まで特定されていると、攻撃者が狙うのは契約先の会員サイトへのアクセスではないでしょうか。そのため、会員サイトへの設定を見直しておくべきです。
なお、電話番号から4大キャリアまで判定できてもサブブランドやMVNOまでの判定はできませんので、サブブランドやMVNOを使っている場合は4大キャリアよりも攻撃のターゲットになりにくい可能性があります。
会員サイトの設定見直し
会員サイトの設定見直しについて、少なくとも認証にパスキーが設定できるのであれば実施すべきですし、対応していない場合は2要素認証を設定してパスワードのみのログインを避けるようにします。
確認した限り、4大キャリアではNTTドコモ、ソフトバンク、楽天モバイルはパスキーに対応していて、KDDIは指紋・顔認証を採用していました。
ちなみに私はメインでMVNOを使っていますが、つい最近まで会員サイトはID/パスワードのみでログインできていました。不正アクセス頻発の影響なのか10/21時点でメールによる2段階認証が強制されるようになっていました。
現在もID/パスワードだけでログインできるところは攻撃のターゲットになるはずです。ご自身の設定状況を確認することをおススメします。
ネットワーク暗証番号の確認・変更
契約先によりますが、ネットワーク暗証番号という4桁の数字を本人確認や契約変更で必要としています。キャリアによっては初期設定のままになっているため変更しておくべきです。
私が使っているMVNOでは契約時にネットワーク暗証番号を設定しておらず、初期値の「1234」が設定されていました。会員サイトにネットワーク暗証番号の設定用のメニューがあったため、この機会に変更しておきました。
ネットワーク暗証番号とは別にSIMカードにもPINコード(4〜8桁の暗証番号)を設定することができます。PINコードは物理的な盗難には効果がありますが、SIMスワップの観点では意味はありません。個人的には現時点での優先度が低いため今回は設定していませんが、気になる方は設定しても良いと思います。
予備電話番号の取得
数年前から大きな通信障害が各キャリアで起きたこともあり、緊急用にサブ回線を持つことも一般的になってきました。
今回の大規模な不正アクセスを契機に、今後SIMスワップなど電話番号に対する被害が増すかもしれません。通話・SMSが可能なサブ回線は持っておくと、いざというときに安心です。
私は現在3回線使っていて、メインのMVNO以外ではPovo 2.0と楽天モバイルがあります。特にPovo 2.0は低コストで保有できるため予備用におススメできます。
Povo 2.0
Povo 2.0はKDDIのサブブランドで、基本料0円、使うときだけ通信量・通話オプションを購入する仕組みです。180日間購入がないと利用停止・契約解除となりますが、6ヶ月に1回最低限の購入をする使い方をすれば、年間の維持費は1,000円未満に抑えられます。
私自身はPovoを使い始めてからこの方法で4年以上契約が続いています。
会員サイトの設定も適切にしておくべきです。Povoでは認証にパスワードを使っておらず、ログインの際には登録時のメールアドレスに送られてくる認証コードを入力する仕組みになっています。
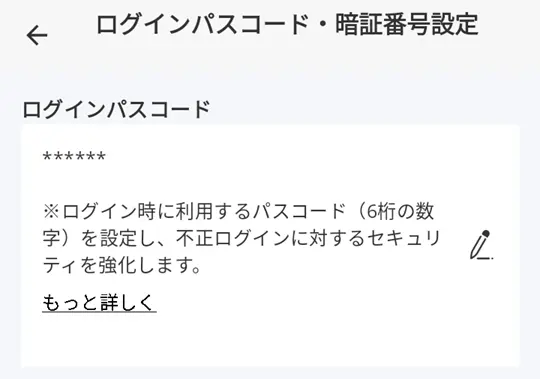
また、ログインパスコード(6桁の数字)を追加で設定することができます。ログインパスコードを設定すればログイン時に追加入力が求められるようになります。認証がメールアドレスのみでは心許ないため、設定しておいた方が良いといえます。
楽天モバイル
楽天モバイルは月3GBまでの利用であれば、月額税込1,078円(家族割を適用すれば968円)です。契約すると楽天市場のSPUが+4倍となりますので、楽天市場で月あたり税込3万円の買い物をすればポイントで元が取れ、それ以上の買い物も月あたり税込5万円強までは+4%還元で買い物ができる、と考えることができます。
お買いものマラソン・スーパーSALEの際に買いまわりをすれば相当の還元率になります。
楽天モバイルの会員サイトは楽天IDと連携していて、認証にパスキーを設定できるため管理しやすく安心できます。
おわりに
今回は電話番号の管理方法についてまとめました。
10/17にMy SoftBankで不正アクセスの試みが検知されてメンテナンスに入りました。10/21時点でサービスは停止されていて10/22に制限がある状態で再開しています。情報漏えいの有無については発表されていませんが、会員サイトは電話番号の契約に関する情報が含まれるため後続の発表が気になるところです。
発表の内容に関わらず、少なくとも個人レベルで認証方法や暗証番号の見直しはしておくべきです。
また、SIMスワップで乗っ取られる事態は考えたくありませんが、過去にそれなりの件数で被害報告されていて現在は個人情報が大量に漏えいしている以上、対策として予備の回線・電話番号を使える状態にしておきたいところです。
参考になりましたらクリックしていただけると嬉しいです。
